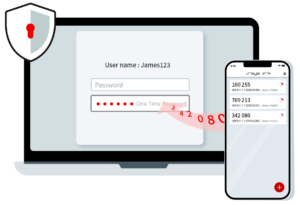
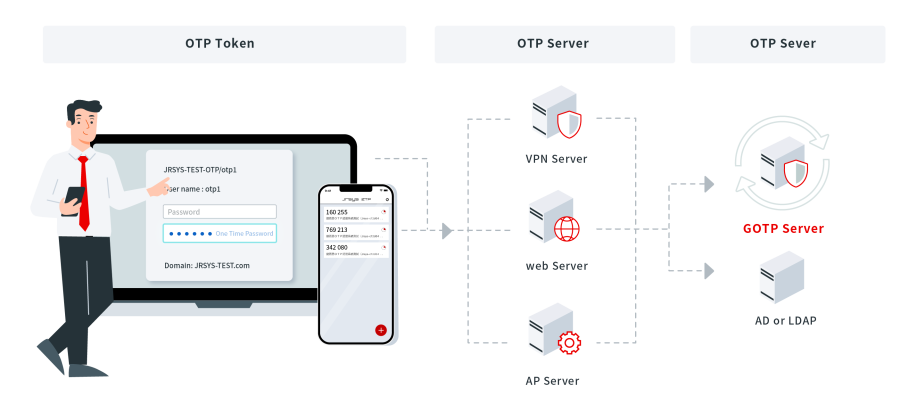
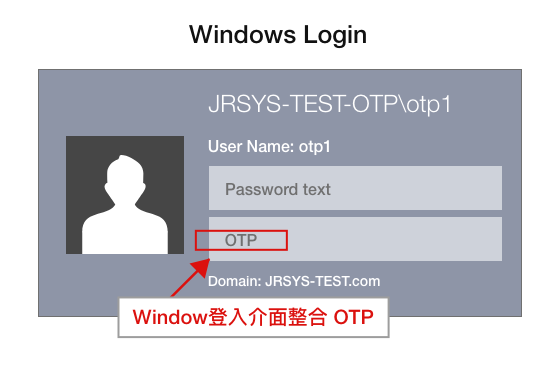
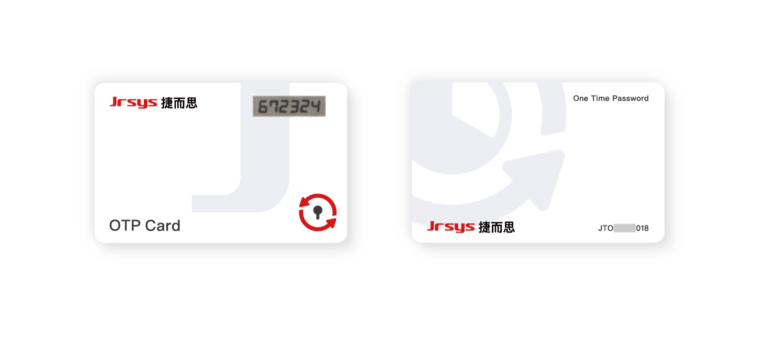
OTP 一次性動態密碼 OTP 一次性動態密碼 支援多因子認證 , 可搭配 OTP 實體卡 提供 web 後台管理介面與 API 介面 符合 OATH 標準規範,強化 OTP 驗證安全性 每次自動產生不同密碼,只使用一次不重複 !! 動態密碼(One Time Password ; 一次性密碼)是一個隔絕外部攻擊的安全系統, 每次自動產生不同並有時效性的密碼,只使用一次不重複。由於最常見的網路入侵方法是竊取用戶帳號密碼,一般的密碼系統,簡單易記的密碼容易被猜測出來,而複雜的不易記憶,種種使用上的人為因素導致不安全的結果。使用動態密碼(OTP)機制,隨機亂數產生的密碼,根據事件每次產生不同的密碼,而且只使用一次;駭客即使攔截到這一次性密碼,用過立即拋棄,是安全且信任的的資安密碼,也無法應用到下一次的登入。OTP 也可搭配多因子認證使用增加安全性,如臉部辨識, 指紋辨識等。 捷而思 OTP 解決方案特色 符合OATH標準規範每組密碼只限用一次性密碼 (One Time Password) 支援各種系統認證,雙因子認證(2FA) 或多因子認證 (MFA)方式,(如臉部辨識, 指紋辨識等)提供 OTP web 後台管理介面, 包含使用者資訊管理、 載具管理、事件記錄、稽核報表查詢等.提供 API 介面,與應用系統介接可搭配捷而思 OTP 實體卡片, 不受網路或軟體更新影響,提供更高安全性可搭配捷而思 OTP APP 與 Apple Watch 應用 OTP 動態密碼是如何運作的? 一次性動態密碼(OTP)透過系統或隨機動態密碼產生, 裝置自動且隨機產生。市面上動態密碼(OTP)機制有分兩種:透過動態密碼產生器(token)、動態密碼(OTP) 讀卡機+晶片卡,每使用ㄧ次裝置隨機產生。透過 token,每 60 秒隨機產生一組密碼。在核發晶片卡時,已經置入多樣化後的個人 Key 值,每張卡片 Key 值皆不相同,再加上每次使用都有不同的序號,Key 值與使用序號決定了密碼。所以不同卡片所產生的密碼也就不同,同一張卡片但使用序號不同,所產生的動態密碼也會不一樣。 捷而思 GOTP WCP 支援 Windows Credential Provider (使用者登入Windows,增加捷而思 GOTP 驗證,透過 OTP 動態密碼不斷更換的特性,確保帳號存取安全,有效解決帳號/密碼被盜的風險。給予企業完整的解決方案 ) 。 Web管理介面 管理使用者資訊管理 OTP 載具資訊提供稽核 Log 資訊提供 API 介面,與應用系統介接支援各種軟硬體 OTP 裝置 動態密碼驗證系統管理 使用者資訊管理OTP 載具管理應用系統資訊管理系統事件檢視系統 Log 統計 OTP 卡片 捷而思 OTP 實體卡片, 使 OTP 不受網路或軟體更新影響,提供更高安全性 立即採取行動,保護您的資料 歡迎來電/來信洽詢, 將由專人為您服務。 聯絡專員 →