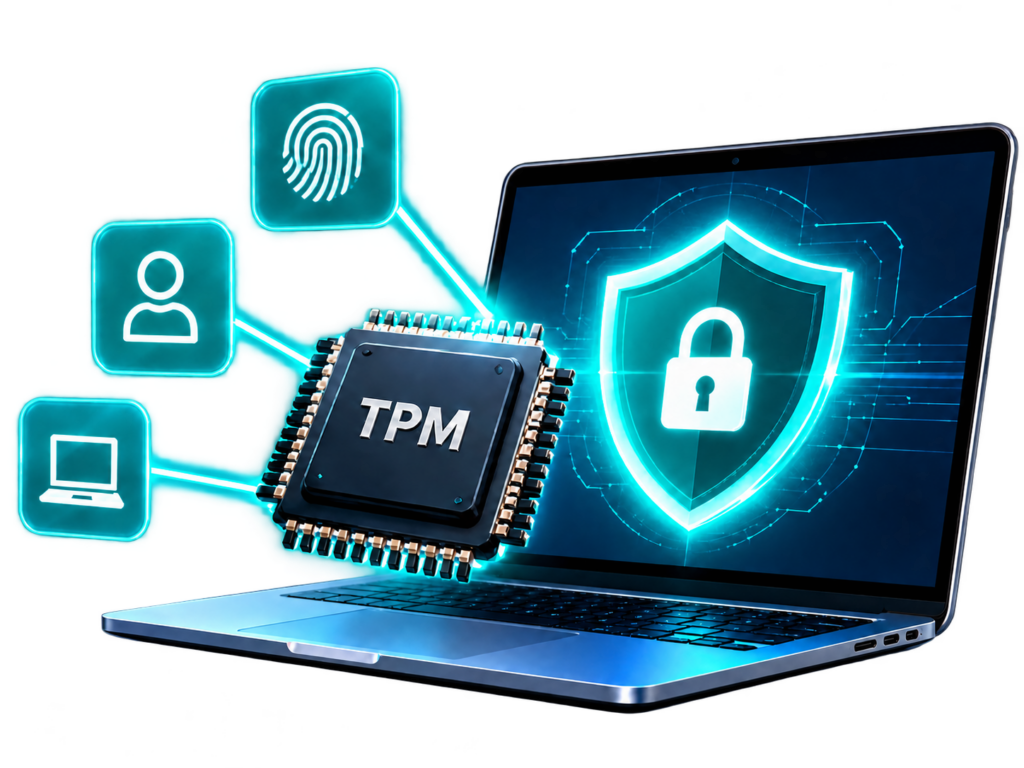
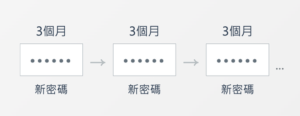
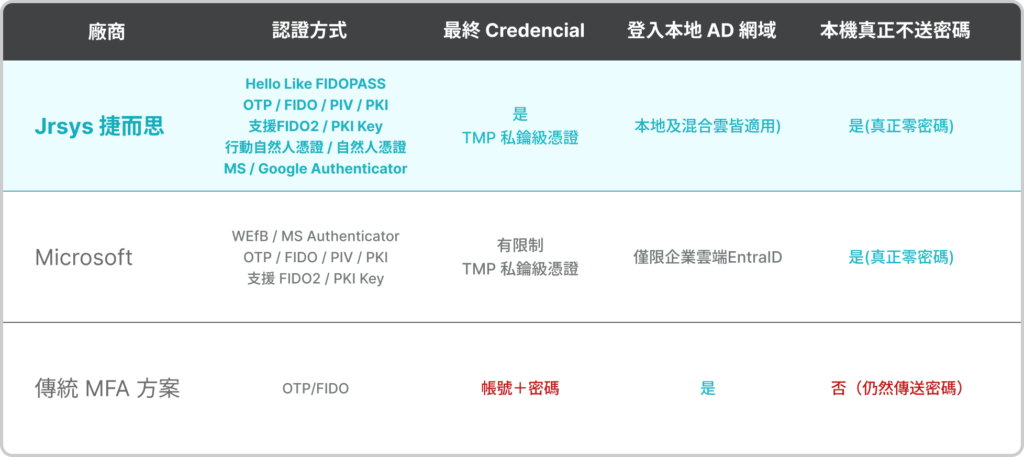
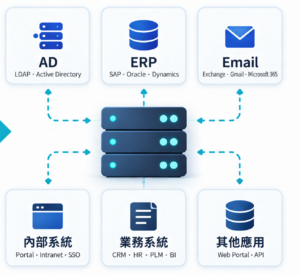
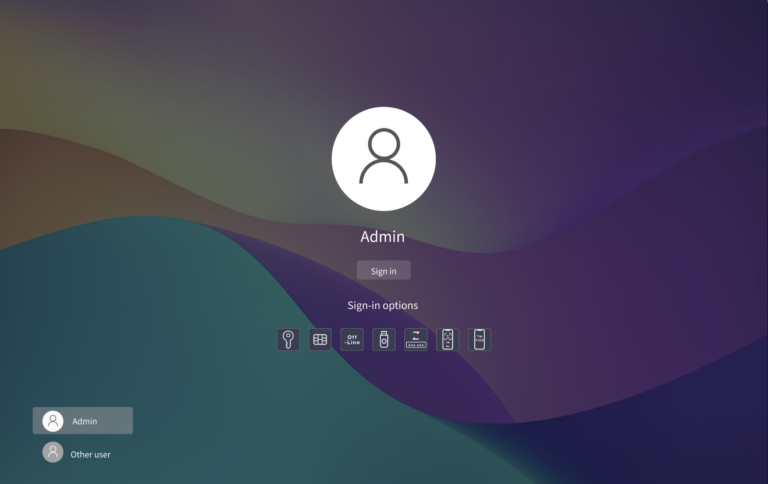
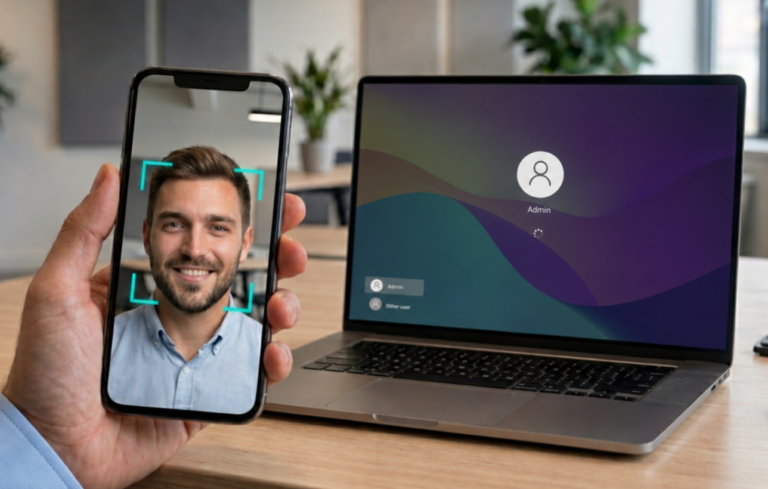
捷而思無密碼登入解決方案 以 TPM 安全密鑰 ,實現真正無密碼登入 搭配 FIDO 、自然人憑證、行動自然人憑證等多元方式,打造更安全、快速便利的登入體驗 立即洽詢→ *透過 TPM (Trusted Platform Module) 硬體安全機制保護登入私鑰,使金鑰不易遭未授權存取、複製或移轉至其他裝置使用,進一步強化裝置身分與登入安全。 三大核心優勢,打造無密碼登入環境 根除密碼 告別定期換密碼登入流程無需AD密碼 生物識別登入 綁定手機+臉部/指紋簡便安全無密碼登入 零密碼防禦 TPM 硬體金鑰認證杜絕 AD 密碼提權 從頻繁換密碼,到秒級安全登入 無密碼登入透過裝置、憑證、生物辨識或一次性驗證等方式,讓使用者不再依賴傳統密碼,即可完成安全且便利的身分驗證,降低密碼遺忘、重設與外洩風險,同時提升日常登入效率與使用體驗。 Before 傳統手動密碼登入 容易忘記複雜密碼需要執行定期更換密碼密碼容易遭到外洩顯著增加 IT 人員支援負擔 After 便捷的無密碼登入 免密碼登入,免記密碼無負擔多因子驗證,更安全防止釣魚攻擊與帳號劫持降低 IT 成本與管理複雜度 超越現有架構,真正落實無密碼登入 捷而思整合純地端Windows,FIDO Key 提供安全驗證,二者結合讓無密碼真正落地。 Microsoft 原生支援範圍 不支援 純地端AD DSWindow 本機帳號:官方未涵蓋 Jrsys 的無密碼登入方案 通用純地網域 Hybrid Cloud AD網域 / 本機帳號皆可用 連線 / 斷網 皆可登入 FIDO Key + PIN 或手機生物識別 舊系統免修改,即刻實現零信任防護! 無原始碼系統迅速導入多因子認證強化資安 傳統方式登入 使用帳號 / 密碼登入 僅帳密,風險高 改用FIDO登入 改用 FIDO 進行身分驗證 只改登入方式,無需改後端系統! 原系統無需修改 既有系統無需修改 多元驗證方式,滿足各種需求 FIDO 硬體金鑰 / 安全金鑰 OTP / TOTP 一次性密碼、動態驗證碼 PIV 快速又安全 行動自然人憑證 政府核發憑證、高安全等級 自然人憑證 實體卡片憑證、安全可靠 密碼 傳統密碼登入(相容支援) 更直覺、無縫的驗證登入體驗 登入流程 Step 1 選擇登入方式 Step 2 進行無密碼驗證 ( token / Fido 臉部辨識 …等 ) Step 3 成功登入 有系統的導入流程,方便您更快速上線 需求評估 了解現有環境與需求 方案規劃 規劃部署方式與驗證架構 系統整合 串接既有系統與應用 測試驗證 完成登入與流程測試 上線啟用 完成部署,安心使用 立即採取行動,實現高效安全無密碼登入 讓捷而思協助您規劃最合適的無密碼身分驗證。歡迎來電/來信洽詢, 將由專人為您服務。 聯絡專員 → FAQ 常見問題 無密碼登入是什麼? 無密碼登入讓企業擺脫傳統密碼依賴,透過安全金鑰、行動裝置、生物辨識等方式完成身份驗證,降低密碼外洩、重複使用與忘記密碼所帶來的安全與管理風險。 無密碼登入是否適合中小企業? 適合。中小企業同樣會遇到忘記密碼、帳號鎖定、遠端辦公登入與帳密外洩風險。無密碼登入可從員工登入、VPN 或特定內部系統開始導入 導入無密碼登入需要多久? 導入時間會依企業規模、系統數量與整合範圍而異。企業可先從單一系統或特定部門,再逐步擴展至 AD、VPN、SSO 與其他內部系統,降低一次性導入的複雜度與風險。 導入時需要更換電腦或額外購買硬體嗎? 不一定。是否需要硬體取決於驗證方式與安全等級。部分情境可使用手機或既有裝置完成驗證;高安全需求則可搭配安全金鑰、OTP卡或自然人憑證等方式。 為什麼選擇捷而思? 在地支援 國外大廠多透過代理商維護,若遇技術問題可能需回報國外總部;捷而思為台灣本土研發團隊,技術支援與對應相對直接,並提供中文化介面。 技術經驗與合規支援 捷而思深耕PKI 技術多年,成功案例已廣泛應用於國內外產業,並取得多項國內外發明專利技術,具備資訊服務與資訊安全服務能量,協助企業或產業合規需求導入可信賴的資安方案。 部署成本 國外一線大廠通常採取高價配套訂閱制;捷而思讓您在整體建置成本與在地維護費更具彈性下,同時導入國際級規格資安。